Eine US-Sicherheitsfirma hat einen Monat lang beobachtet, wie fremder Datenverkehr über Internetadressen des Weißen Hauses lief, vermittelt von gewöhnlichen Proxy-Diensten. Wie das möglich war, welche Rolle Apps auf privaten Geräten spielen und was österreichische Ermittler mit solchen Netzen zu tun hatten.

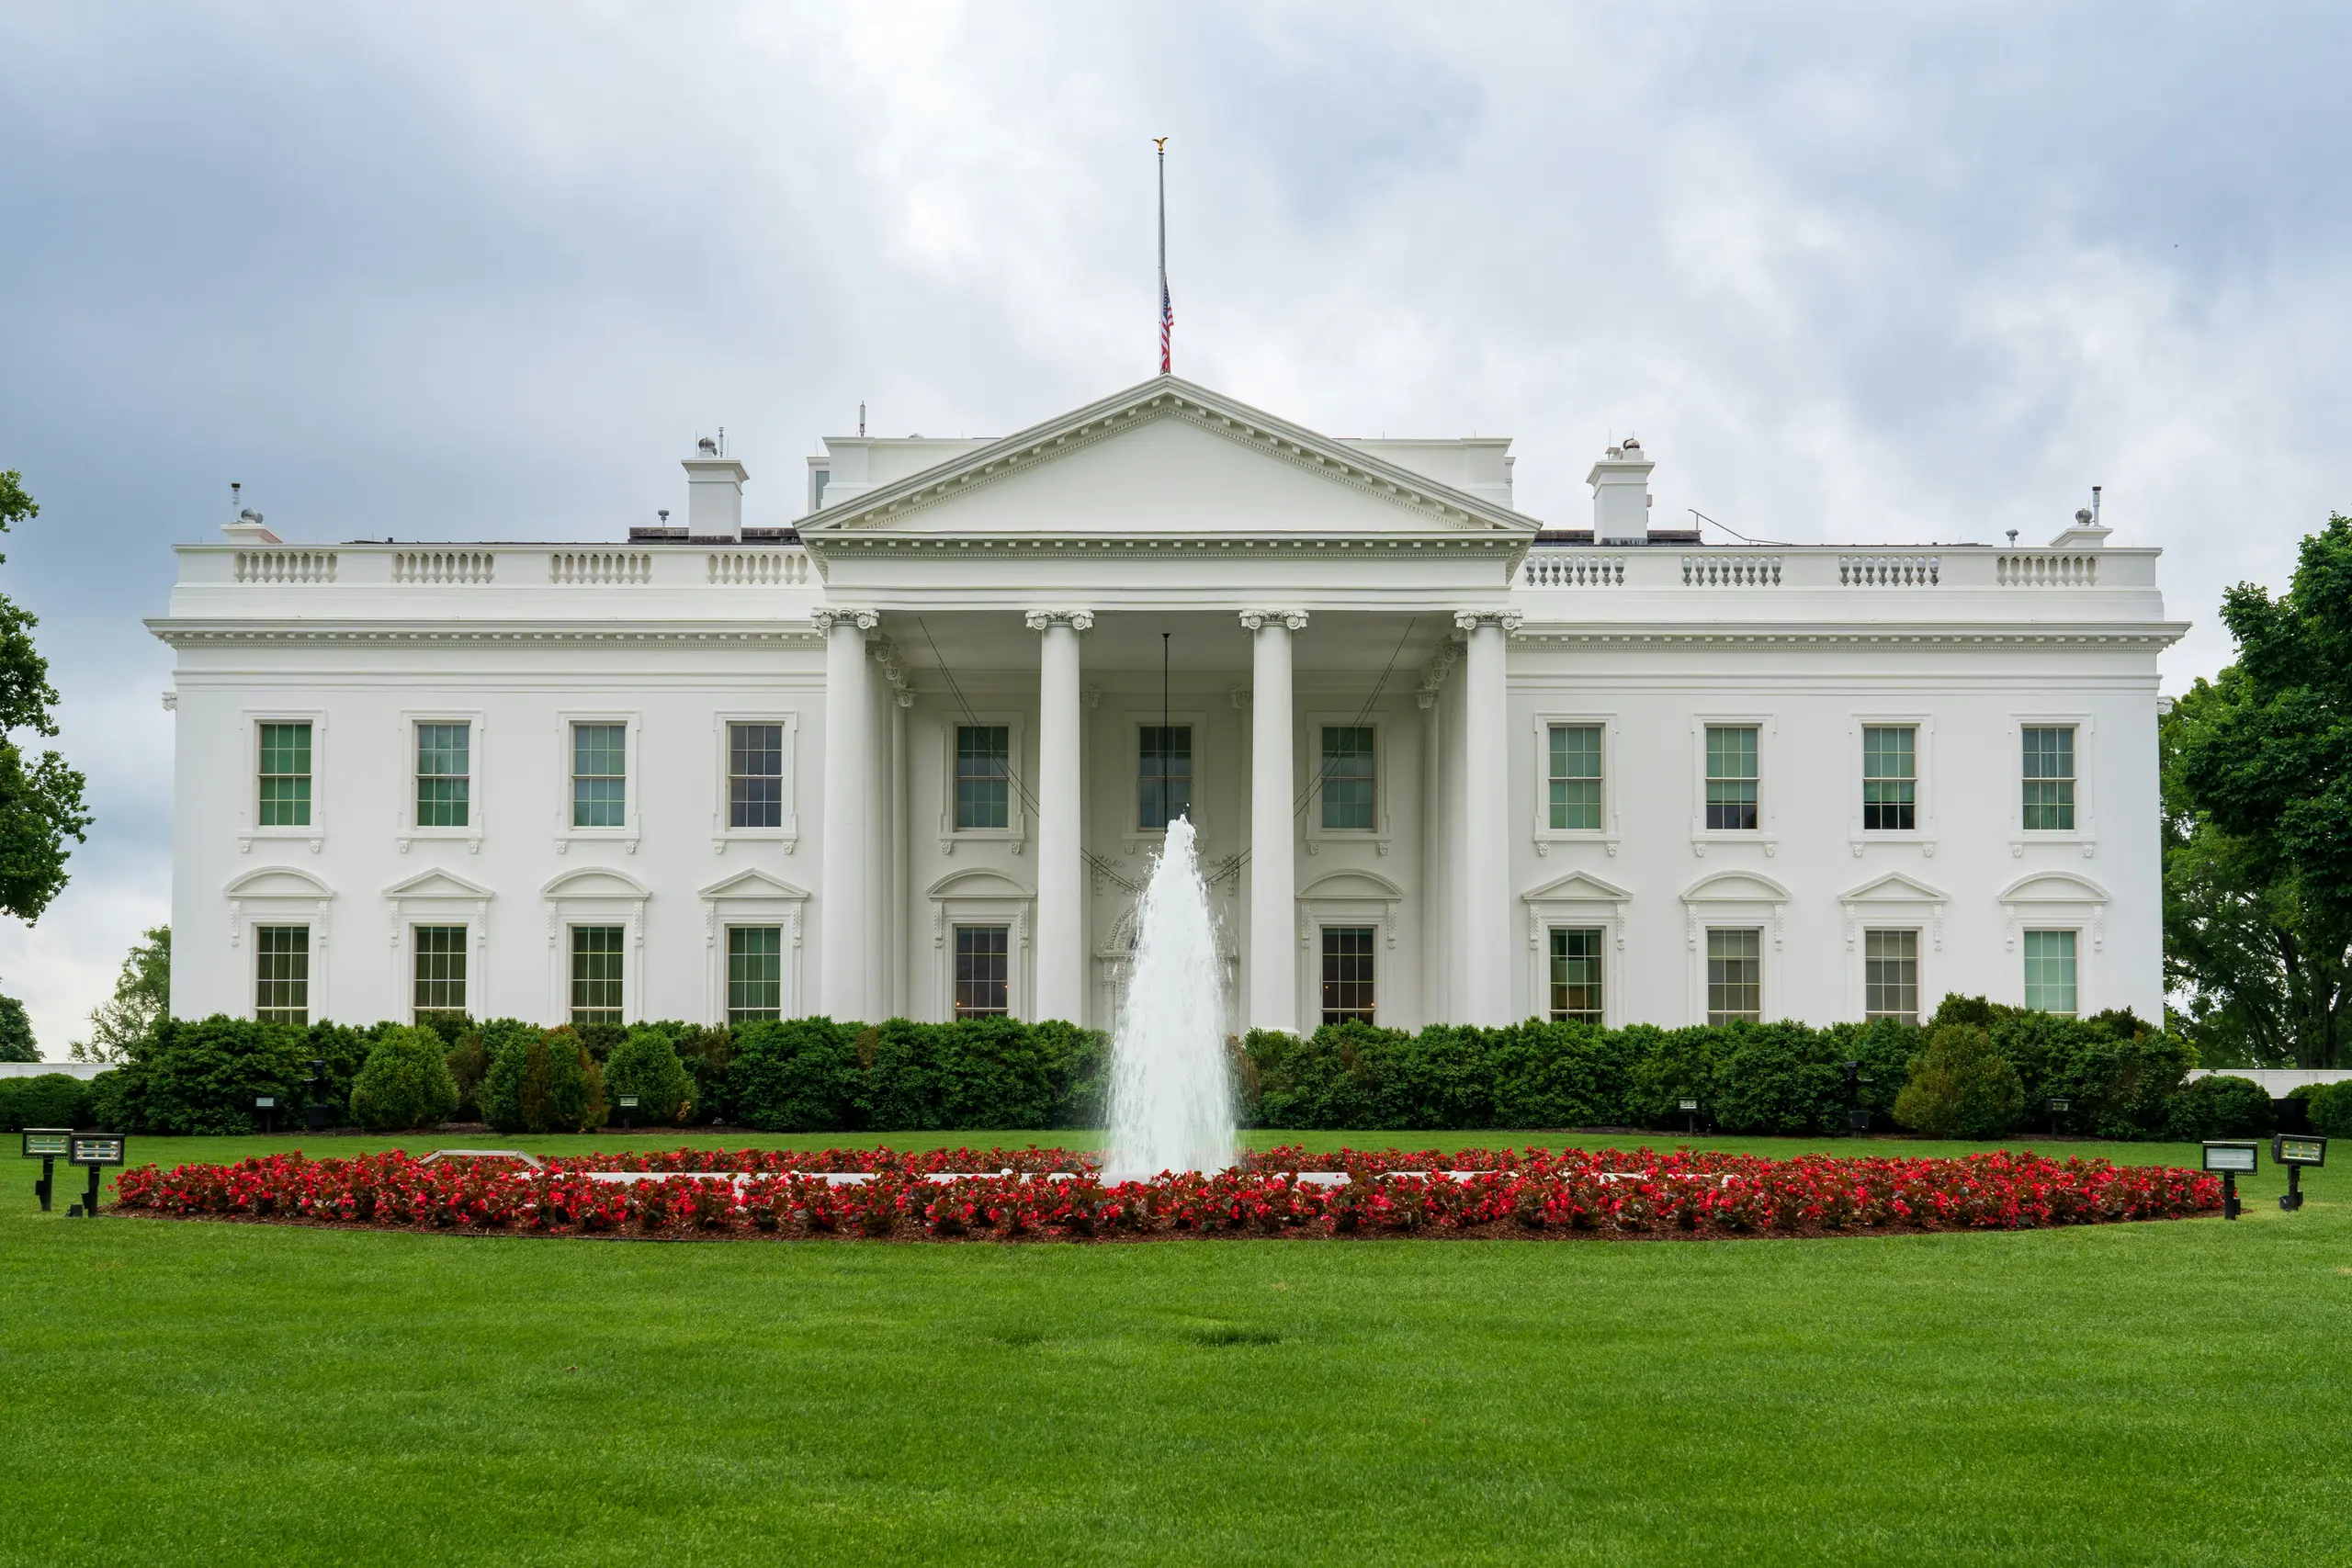
Wer bei bestimmten Proxy-Diensten ein paar Dollar bezahlte, konnte seinen Datenverkehr über Internetadressen des Weißen Hauses ins Netz schicken. Das berichtet die US-Firma Layer3 Intel, die sich auf die Analyse von IP-Adressen spezialisiert hat, in einer am 4. November veröffentlichten Auswertung. Zwischen 5. Oktober und 3. November registrierte sie 236 solcher Vorgänge an 26 von 30 Tagen, verteilt auf sechs IP-Adressen. 28 verschiedene Proxy-Dienste boten demnach einen Ausgang über dieses Netz an.
Die Adressen gehören laut Layer3 zu einem Netzbereich, der auf das Executive Office of the President registriert ist, also auf das Amt des US-Präsidenten. Hinweise auf einen Einbruch in Regierungssysteme fand die Firma nach eigenen Angaben nicht. Sie sei bei einer Routineauswertung zufällig auf das Netz gestoßen und habe es nicht gezielt untersucht. Die sechs Adressen veröffentlichte sie nicht, die Rohdaten stellt sie nach eigenen Angaben den zuständigen Behörden zur Verfügung.
Was Residential Proxies sind
Hinter dem Fund steckt ein wenig bekanntes Geschäft. Sogenannte Residential Proxies leiten Datenverkehr über die Anschlüsse gewöhnlicher Haushalte und Firmen weiter. Für Webseiten sieht es dann so aus, als käme eine Anfrage von einem normalen Internetanschluss. Wie die Bedrohungsanalyse-Abteilung von Google beschreibt, bauen App-Entwickler dafür Programmbausteine in Hilfsprogramme, Spiele oder VPN-Apps ein und werden pro Installation bezahlt. Das Gerät wird so zum Ausgangspunkt für fremden Datenverkehr, häufig ohne dass die Besitzerin oder der Besitzer davon weiß.
Genutzt werden solche Netze nicht nur für harmlose Zwecke. Google beobachtete nach eigenen Angaben innerhalb einer einzigen Woche mehr als 550 Gruppen von Angreifern, die das Proxy-Netz eines einzigen Anbieters nutzten, darunter Gruppen aus China, Nordkorea, dem Iran und Russland. Zudem können über ein solches Gerät auch andere Geräte im selben Heim- oder Firmennetz angreifbar werden.
Welche Spur zu einem Gerät im Amt führt
Auffällig ist laut Layer3 der Zeitpunkt. Etwa die Hälfte der Aktivität fiel in die Stunden zwischen 17 Uhr und Mitternacht Ostküstenzeit, in den frühen Morgenstunden gab es kaum welche. Die Firma deutet das als Hinweis auf ein Gerät von Mitarbeiterinnen oder Mitarbeitern, auf dem eine App mit einem solchen Proxy-Baustein läuft, und nicht auf ein Gäste-WLAN. Zugleich betont sie, dass die Daten nur die Ausgangspunkte zeigen und nicht, welches Gerät oder welche Person dahintersteht.
Zwei weitere Anbieter von Proxy-Erkennung, Spur und Synthient, führen die betreffenden Adressen laut Layer3 ebenfalls als Proxy-Ausgänge. Schlecht abgesicherte Proxy-Bausteine könnten im schlimmsten Fall einen Weg in interne Netze öffnen, warnt die Firma. Eine Stellungnahme des Weißen Hauses oder der US-Cybersicherheitsbehörde CISA zu dem Bericht lag zunächst nicht vor.
Warum Ermittler gegen Proxy-Netze vorgehen
Proxy-Netze beschäftigen Ermittlungsbehörden seit Jahren. 2024 zerschlug das US-Justizministerium das Botnetz 911 S5, das laut der Mitteilung des Ministeriums mehr als 19 Millionen infizierte IP-Adressen in fast 200 Ländern umfasste. Verbreitet wurde es über kostenlose VPN-Programme, über die Infrastruktur sollen Betrügereien mit Arbeitslosenhilfe im Umfang von mehr als 5,9 Milliarden Dollar gelaufen sein.
Auch Österreich war an einem solchen Fall beteiligt. Im März 2026 legten Ermittler in einer internationalen Aktion unter Beteiligung von Europol den Anonymisierungsdienst SocksEscort lahm, der auf gekaperten Routern und vernetzten Geräten aufbaute. Laut dem Bundeskriminalamt war das Netz bei einer Ermittlung wegen eines Erpressungstrojaners im August 2024 aufgefallen. In Österreich waren zunächst 67 Netzwerke von Haushalten und kleinen Unternehmen betroffen, insgesamt zählte das Bundeskriminalamt mehr als 700 Geschädigte im Land.
Quellen
Layer3 Intel: Residential Proxies Detected on White House Network (4. November 2026)
Google Threat Intelligence Group: Disrupting the World's Largest Residential Proxy Network (28. Jänner 2026)
US-Justizministerium: 911 S5 Botnet Dismantled and Its Administrator Arrested in Coordinated International Operation (29. Mai 2024)
Europol: Europol and international partners disrupt SocksEscort proxy service (März 2026)
Bundeskriminalamt: Internationale Operation gegen Cyberkriminalität: Anonymisierungs-Dienst „Socks Escort“ zerschlagen (12. März 2026)