Nach Frankreich im Oktober haben Angreifer in der Nacht auf Montag Kühl- und Tiefkühlanlagen von Supermärkten in mehreren europäischen Ländern manipuliert. Warum die Fernsteuerungen der Anlagen ein leichtes Ziel sind, was Cybersicherheitsbehörden raten und wie es in Österreich aussieht.

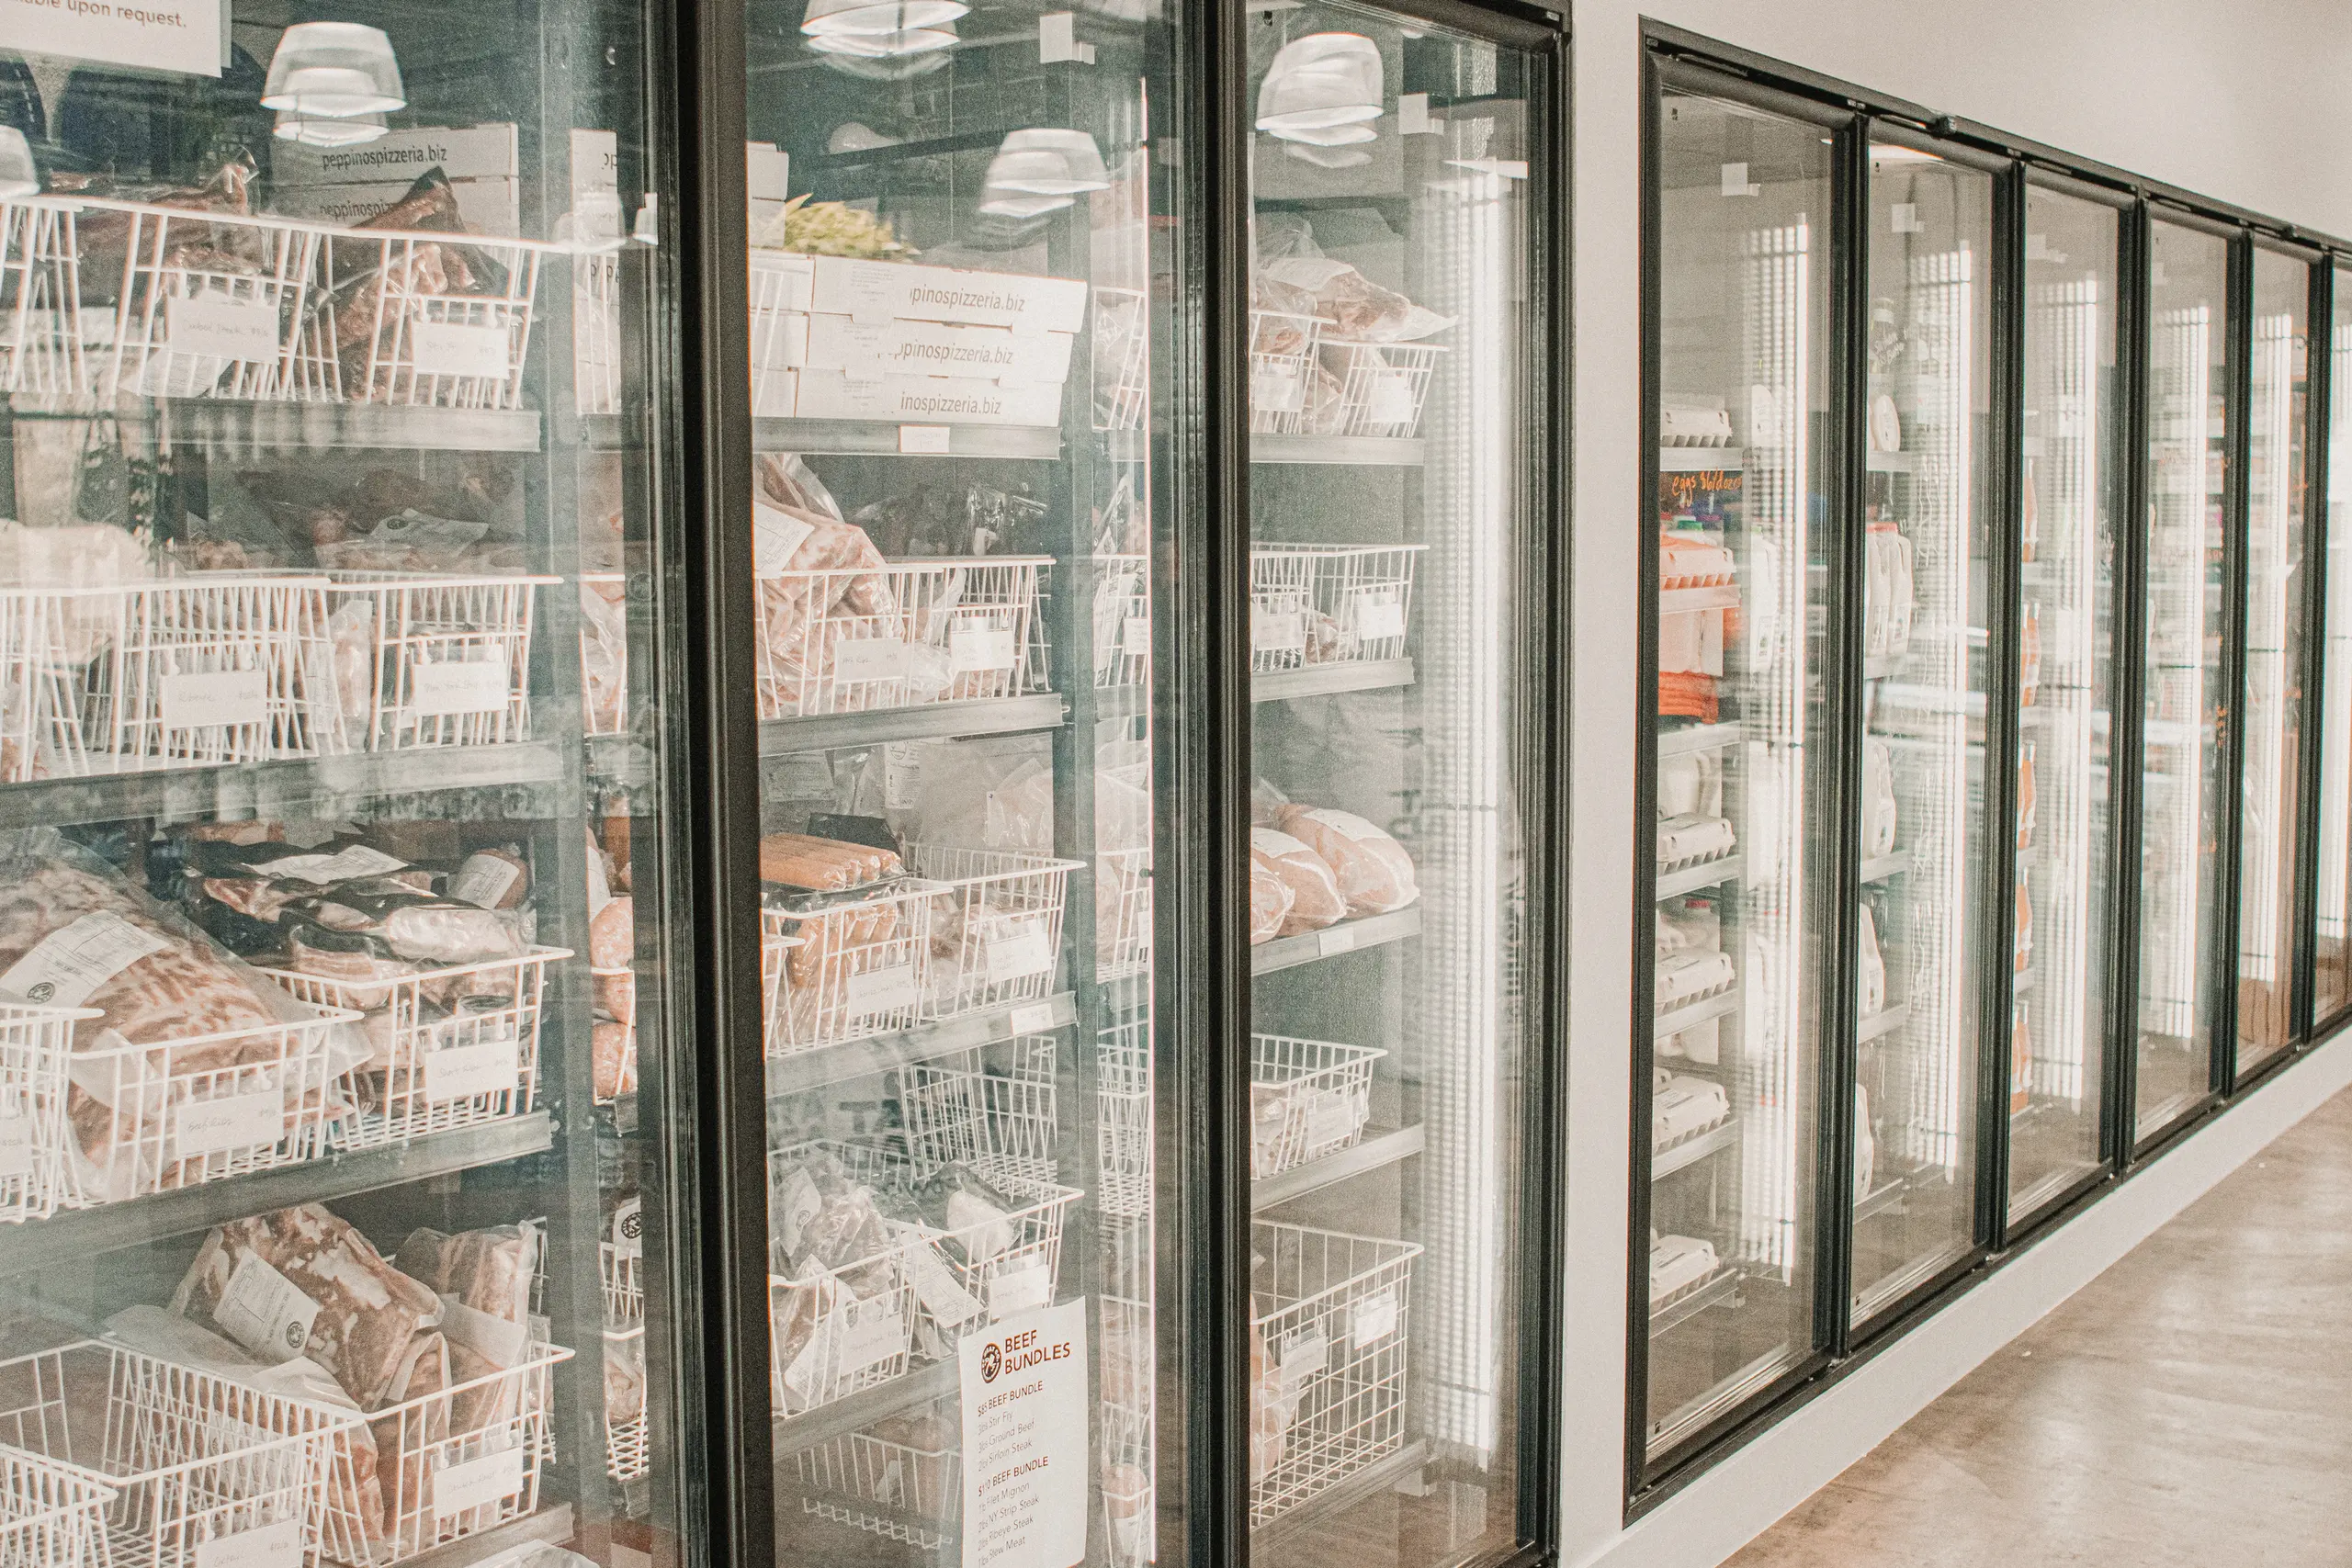
Die Schwachstelle liegt weniger in den Kühlregalen selbst als in ihrer Fernsteuerung. Viele Supermärkte lassen ihre Kühl- und Tiefkühlanlagen über kleine Steuerrechner überwachen, die Kältetechnikfirmen aus der Ferne erreichen können. Sind diese Geräte direkt aus dem Internet erreichbar, laufen sie mit veralteter Software oder ist noch das Standardpasswort aktiv, können Fremde Temperaturen und Abtauzyklen verändern. Genau diese Ursachen nennen die französische Cyberabwehr CERT-FR und das irische National Cyber Security Centre in ihren Warnungen.
In der Nacht auf Montag, den 2. November, wurden nach dem Angriff auf französische Handelsketten im Oktober erneut Anlagen manipuliert, diesmal in mehreren Ländern zugleich. Das niederländische Nationale Cyber Security Centrum spricht von mehreren Angriffen auf Kühlinstallationen verschiedener Hersteller in Europa, auch in den Niederlanden. Die Angreifer könnten Temperaturen und Abtauzyklen ändern, sodass Produkte zu warm werden und verderben, was die Lebensmittelsicherheit gefährde.
Welche Länder betroffen sind
Das schwedische National Cyber Security Center teilte am Montagabend mit, es verfolge Vorfälle bei Frost- und Kühlsystemen im Lebensmittelhandel, stehe mit betroffenen Unternehmen in Kontakt und tausche sich mit nordischen und anderen europäischen Partnerbehörden aus. Das finnische Kyberturvallisuuskeskus meldete am Dienstag, ähnliche mutmaßliche Angriffe seien nun auch in Finnland beobachtet worden. Auch aus Belgien, Luxemburg, Irland und Estland wurden Vorfälle in einzelnen Filialen gemeldet.
Den Anfang hatte Frankreich gemacht. In der Nacht auf den 12. Oktober wurden dort Kühlanlagen mehrerer Handelsketten manipuliert, Tiefkühlware taute auf und wurde unbrauchbar. CERT-FR verzeichnete laut seiner Warnung CERTFR-2026-ALE-012 zahlreiche kompromittierte Fernsteuerungen. Betroffen waren demnach Geräte der Serien AK-SC und AK-SM des dänischen Herstellers Danfoss sowie xweb-Geräte von Copeland und Dixell. Laut der finnischen Cybersicherheitsbehörde stellten die Angreifer die Zieltemperatur auf 50 Grad und erzwangen dauerhaftes Abtauen.
Offene Zugänge, alte Geräte, Standardpasswörter
Die Behörden zeichnen ein ähnliches Bild. CERT-FR nennt Verwaltungsoberflächen, die offen im Internet hängen, und Geräte am Ende ihres Lebenszyklus, für die es keine Sicherheitsupdates mehr gibt. Das irische NCSC ergänzt Standardpasswörter und veraltete Firmware, das niederländische NCSC schwache oder voreingestellte Passwörter. Das finnische Zentrum verweist zudem auf eine 2025 entdeckte Schwachstelle, für die es bei älteren Geräten keine Korrektur gibt.
Für die neuere Serie AK-SM 8xxA hatte Danfoss bereits im März 2025 eine Sicherheitslücke veröffentlicht, über die sich die Anmeldung umgehen ließ. Laut der Sicherheitsmitteilung des Herstellers wurde sie mit der Softwareversion 4.2 geschlossen. Wer seine Anlagen nicht aktualisiert hat oder noch Altgeräte betreibt, bleibt verwundbar. Wer hinter den Angriffen steckt, ist offen. Keine der Behörden nennt bisher eine Gruppe, zu den Angriffen bekannt hat sich niemand.
Was Behörden den Betreibern raten
CERT-FR rät, die Steuerungen sofort vom offenen Internet zu trennen und Fernzugriffe nur noch über ein VPN oder ein geschütztes Netz zuzulassen. Vorher sollten Betreiber die Bedingungen ihrer Versicherung prüfen, wenn sie die Datenverbindung zur Kältetechnikfirma kappen. Danach gilt es, die Firmware zu aktualisieren, Standardpasswörter zu ändern, bei Danfoss-Geräten die Sicherheitsstufe „Strict“ zu aktivieren und Einstellungen wie Abtaupläne zu kontrollieren.
Wurde ein Gerät bereits manipuliert, reicht laut CERT-FR ein Neustart oder das Zurücksetzen auf Werkseinstellungen allein nicht, weil die Schwachstelle bestehen bleibt. Die Behörde geht davon aus, dass die Angriffskampagnen weiterlaufen. Das niederländische NCSC empfiehlt Betrieben, bei ihrem Lieferanten nachzufragen, ob ihre Anlage betroffen sein könnte.
Wie es in Österreich aussieht
Das österreichische Computer-Notfallteam CERT.at ging nach dem Angriff in Frankreich der Frage nach, ob das auch hierzulande möglich wäre. Bei einer Suche fand es vier österreichische Adressen mit erreichbaren Weboberflächen solcher Systeme. Eine gehörte einer Bäckerei, die bereits aktuelle Software nutzte, drei einer Restaurantkette, teils mit sehr alter Software. CERT.at kündigte an, die Kette direkt zu informieren.
Eine unmittelbare Gefahr für die Kühlketten in Österreich sah CERT.at damals nicht. Als größeres Risiko bezeichnete das Team breit angelegte Angriffe auf die IT ganzer Handelskonzerne. Bestätigte Fälle manipulierter Kühlanlagen in Österreich sind aus der neuen Welle bisher nicht bekannt.
Quellen
CERT-FR (ANSSI): Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (CERTFR-2026-ALE-012) (12. Oktober 2026)
Nationaal Cyber Security Centrum: In het nieuws: cyberaanvallen op koelinstallaties in Europa (2. November 2026)
NCSC Schweden: Cyberangrepp mot uppkopplade frys- och kylsystem (2. November 2026)
National Cyber Security Centre Ireland: Security Incidents Targeting Remote Refrigeration Controllers (3. November 2026)
CERT.at: In Frankreich wurden Kühlanlagen manipuliert – geht das auch bei uns? (13. Oktober 2026)
Weitere Quelle: Euronews, Which countries in Europe have been hit by supermarket fridge cyber incidents? (3. November 2026)